在信息化时代,数据安全与网络安全已经成为企业关注的核心议题。近期,各大行业都在积极落实等保测评工作,以保障业务的安全运行。
随着数字化转型的推进以及信息技术的发展,网络安全成为了不容忽视的部分。特别是在金融、医疗和教育等行业,企业对信息安全的要求更加严格。等保测评(等级保护测评)作为一种系统性、规范化的安全评估机制,逐渐在各行业得到广泛应用。
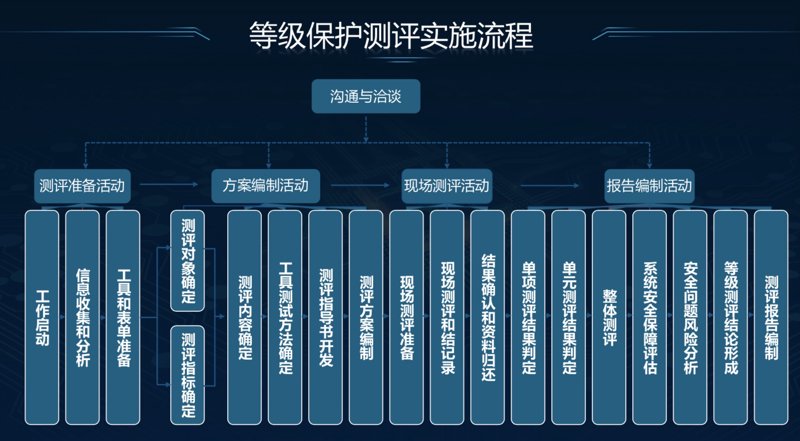
等保测评的主要内容包括技术层面和管理层面的双重检查。通过一系列详细的检测项目与要求,确保企业的网络信息系统能够满足相应的安全等级标准,并及时发现潜在的安全漏洞与隐患。具体来说,在技术层面上,测评涵盖了物理安全、网络安全、系统安全等多个方面;而管理层面,则是对安全策略制定、信息资产管理等方面进行全面考察。
当前,等保测评正在逐步普及。尤其在对敏感信息有较高要求的行业,如医疗、金融等领域,企业更是将此项测评作为维护自身信息安全的重要手段。这些企业在日常运营过程中,会根据具体情况聘请专业的第三方机构进行定期或不定期地安全评估,并据此完善内部管理措施。
以某大型企业的经历为例,在经历了一次等保测评后,他们发现了一些关键性的安全隐患。通过后续对这些问题的有效整改与优化,不仅提升了自身的网络安全防护能力,还因此获得了更多合作方的信任。
总结来说,等保测评对于维护企业信息安全具有重要意义。它帮助企业更好地识别并消除潜在风险点,从而有效提升整体安全水平。未来,在大数据、云计算等技术迅速发展的背景下,等保测评的重要性还将进一步凸显。