在信息化时代背景下,各行各业都在加速数字化转型。随之而来的是对信息网络安全监管的强化需求。等级保护测评正是在这个大环境中应运而生,为各行业的信息安全保驾护航。
什么是等级保护测评?
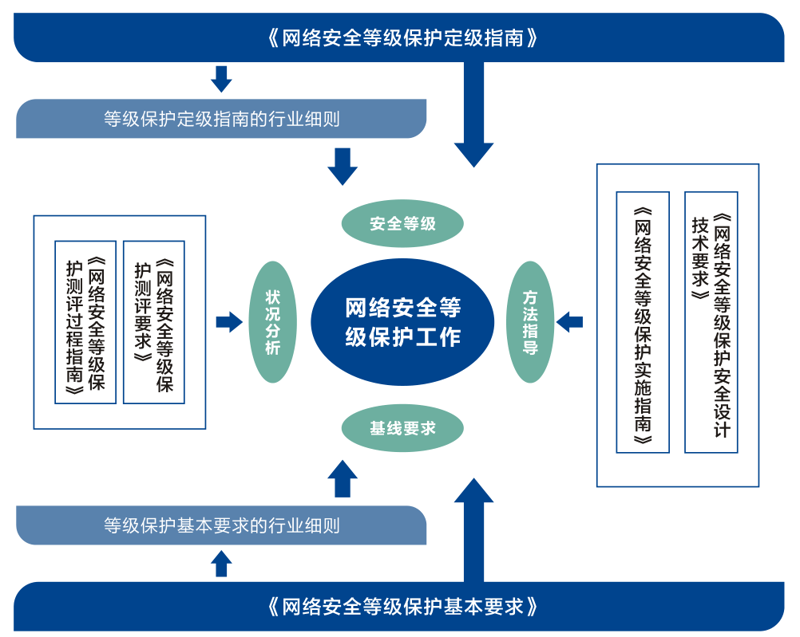
等级保护测评是依据国家信息安全等级保护制度要求和相关技术标准,对各类信息系统进行安全等级评估的过程。它分为定级、备案、建设整改及测试评审四个阶段,通过专业测评机构对信息系统的各项安全因素进行全面检查。
行业需求与作用
金融行业:防微杜渐
对于金融机构而言,每一份客户资料、每一次交易记录都至关重要。一旦发生信息泄露或被恶意使用,将给企业和个人带来难以估量的损失。通过等级保护测评,能够确保系统的安全防护达到相应的国家标准要求,有效预防潜在风险。
政务部门:依法依规
政务服务是连接政府与民众的重要桥梁。政府部门的信息系统往往承载着大量公民个人信息及敏感数据。这些信息一旦泄露或被滥用,将直接损害公共利益和国家形象。等级保护测评通过严格的检查机制确保政务信息系统安全可靠,保障人民群众的合法权益。
医疗行业:生命攸关
医疗信息化为患者提供了高效便捷的服务体验,但同时也带来了前所未有的挑战——如何在保证服务效率的同时确保信息安全?等级保护测评通过对医院IT系统的全面检测与优化,帮助医疗机构构筑起牢固的信息屏障。例如,在疫情期间,远程诊疗等新兴应用迅速普及,对网络环境提出了更高要求。只有通过严格的测评才能保障数据传输的稳定性和安全性。
对企业的启示
对于企业而言,开展等级保护测评并非仅仅是为了满足外部监管需求,更是提高自身竞争力、维护品牌形象的重要途径。它能够帮助企业发现潜在的安全隐患,并针对性地进行改进和完善;同时还能增加用户对品牌的信任度,从而为企业带来更多的商业机会。
总之,等级保护测评是当前环境下保障信息安全不可或缺的一环。无论身处哪个行业领域,只有确保信息系统达到国家规定的安全标准,才能在激烈的市场竞争中立于不败之地。